


אנחנו רגילים לחשוב על טרור בצורה מסוימת.
פצצה. ירי. חטיפה. פגיעה בתשתיות. אנשים שרצים ברחובות.
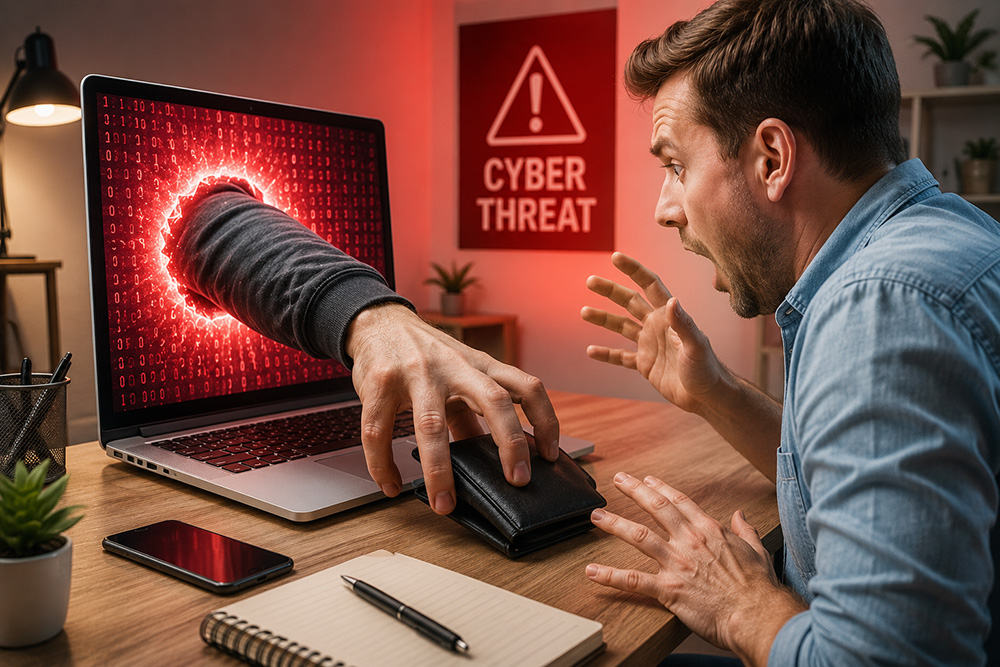
אבל מה קורה כאשר הנשק הוא מחשב?
מה קורה כאשר אדם שיושב אלפי קילומטרים מאיתנו חודר לעסק, נועל את כל המחשבים, גונב מידע, משבית את הפעילות ודורש מאות אלפי דולרים כדי לאפשר לבעל העסק לחזור לעבוד?
האם העובדה שלא נשמע פיצוץ הופכת את הנזק לפחות אמיתי?
לדעתי, הגיע הזמן שהעולם יתחיל להתייחס למתקפות סייבר לא רק כאל "פשעי מחשב", אלא במקרים המתאימים גם כאל טרור לכל דבר.
אני יודע שזו אמירה חזקה.
אבל תחשבו על בעל עסק קטן שבנה את החברה שלו במשך 30 שנה.
יום אחד הוא מגיע לעבודה ולא יכול לפתוח שום קובץ. מערכת הנהלת החשבונות נעולה. העובדים אינם יכולים לעבוד. רשימת הלקוחות נגנבה. פרטי העובדים נמצאים בידי עבריינים. ההזמנות נעצרו.
ואז מגיעה הדרישה:
שלם לנו – או שלא תקבל את החיים שלך בחזרה.
אנחנו קוראים לזה Ransomware.
אני קורא לזה הטלת אימה באמצעות כלכלה וטכנולוגיה.
כי מאחורי המילה היפה "Cyberattack" נמצאים אנשים אמיתיים.
בעל עסק צריך להמשיך לשלם משכורות.
צריך לשלם שכירות.
צריך לשלם לספקים.
לקוחות מתחילים לעזוב.
העובדים מפחדים שהמידע האישי שלהם נגנב.
המוניטין שהעסק בנה במשך עשרות שנים יכול להיפגע בתוך ימים.
ובמקרים מסוימים העסק פשוט לא מצליח להתאושש.
כשעסק מת – משהו נוסף מת איתו.
אנשים מאבדים עבודה. משפחות מאבדות הכנסה. בעל העסק עלול לאבד חסכונות של חיים שלמים. הלחץ יכול להשפיע על משפחה, זוגיות ובריאות.
לא צריך לירות באדם כדי להרוס את חייו.
אפשר לקחת ממנו את היכולת להתפרנס.
וזו בדיוק הסיבה שאני חושב שהקהילה הבינלאומית צריכה לשנות את צורת החשיבה שלה.
ההאקרים כבר מזמן אינם פועלים בעולם מקומי.
הקורבן יכול להיות בקליפורניה.
ההאקר יכול לשבת במדינה אחרת.
השרת שממנו מתבצעת התקיפה יכול להיות במדינה שלישית.
הכסף יכול לעבור דרך מספר מדינות וארנקים דיגיטליים.
הפושעים פועלים בעולם ללא גבולות.
אבל המשטרה עדיין מוגבלת במידה רבה על ידי גבולות.
ופה לדעתי נמצא הכשל.
מה היה קורה אם האו"ם והקהילה הבינלאומית היו מחליטים שמתקפות סייבר חמורות שמטרתן סחיטה, הרס כלכלי והשבתת עסקים יקבלו יחס בינלאומי הדומה לזה שניתן לאיומים חמורים אחרים?
מה היה קורה אם מדינות היו מתחייבות:
אין מקלט בטוח להאקרים.
לא משנה היכן אתה יושב.
לא משנה היכן נמצא השרת שלך.
לא משנה באיזה מטבע אתה דורש את הכופר.
אם אתה תוקף עסקים, סוחט אנשים, גונב את רכושם הדיגיטלי והורס את מקור פרנסתם – מדינות העולם ישתפו פעולה כדי למצוא אותך, לעצור אותך ולהעמיד אותך לדין.
פתאום הכלכלה של עולם הסייבר הייתה יכולה להשתנות.
כיום הפושע עושה חישוב פשוט של סיכון מול רווח.
הוא יכול לתקוף אלפי עסקים ממדינה רחוקה. אם רק אחוז קטן ישלם – הפעילות יכולה להיות רווחית מאוד.
אבל מה אם הסיכון שלו היה משתנה?
מה אם הוא היה יודע שעשרות מדינות יכולות לשתף מודיעין, לעקוב אחרי הכסף, להקפיא נכסים, לתפוס שרתים ולפעול להסגרתו ולהעמדתו לדין?
Cybercrime הוא גם מודל עסקי.
וכמו בכל עסק, כאשר הסיכון עולה והרווח יורד – המודל מתחיל להיות פחות אטרקטיבי.
אני לא מציע שכל ילד שפרץ לחשבון Facebook יוכרז כטרוריסט.
אבל אני בהחלט שואל אם אנחנו לא מקלים מדי במילים שבהן אנחנו משתמשים לגבי פושעי סייבר מקצועיים שהורסים עסקים למחייתם.
אם מישהו נכנס לחנות עם אקדח ואומר לבעל העסק:
"תן לי 100,000 דולר או שאהרוס לך את העסק"
אנחנו מבינים מיד את חומרת האירוע.
אבל אם אותו אדם יושב מול מחשב בצד השני של העולם ואומר:
"שלם לי 100,000 דולר או שאמחק את המערכות שלך, אפרסם את המידע שלך ואמנע ממך להפעיל את העסק"
פתאום אנחנו קוראים לזה "אירוע סייבר".
אולי הבעיה מתחילה כבר בשם.
אנחנו חיים בעולם חדש.
הנשק השתנה.
שדה הקרב השתנה.
והקורבנות השתנו.
אבל הפחד, הסחיטה וההרס הכלכלי אמיתיים לחלוטין.
אולי הגיע הזמן שגם החוק הבינלאומי ישתנה.
כי אם אדם מסוגל לשבת בחדר קטן בצד השני של העולם ולהרוס עסק, לקחת מאנשים את פרנסתם ולהטיל פחד על משפחות שלמות –
אני לא בטוח שאנחנו צריכים להמשיך לקרוא לו רק Hacker.
אולי הגיע הזמן שהעולם יתחיל לקרוא לדברים בשמם.
Cyber Terrorism.
אבנר גת
שמאי ביטוח פרטי
מומחה בניהול משברים
מרצה ומדריך בנושאי סיכוני סייבר
310-433-3768
[email protected]
CA License # 2E11303